
Loxone App
Loxone App y acceso remoto — Control local, nube opcional
Cómo funcionan el acceso local mediante la aplicación y la conectividad remota en un sistema Loxone, cómo diseñar roles y seguridad, y qué sigue funcionando durante una interrupción.
Respuesta rápida
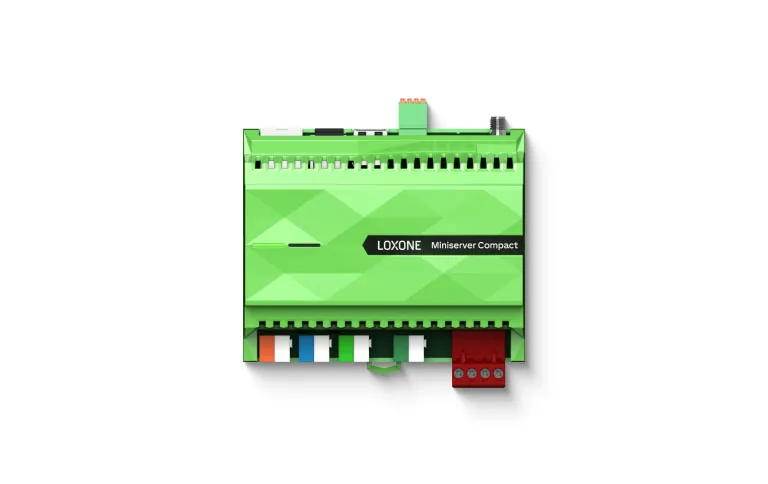
La aplicación se conecta al Miniserver a través de la red local y también puede alcanzarse de forma remota mediante un servicio en la nube o una VPN del sitio. Los horarios y la lógica local siguen funcionando sin internet. El acceso remoto debe ser una ruta diseñada, basada en roles y auditada, no un puerto abierto, y el uso de la nube debe ser una elección y no una dependencia.
Local primero, por diseño
La ruta normal es sencilla: la aplicación encuentra el Miniserver en la red local, autentica al usuario y lee o escribe puntos. Los horarios, las secuencias y los interbloqueos se ejecutan en el controlador, no en la aplicación. Por eso un enlace de internet caído no detiene el edificio; solo detiene la visibilidad y el control remotos. Este modelo local primero también mantiene baja la latencia del control de salas y reduce los datos que salen del sitio. La cuestión de diseño no es si la nube es útil, sino qué funciones deben seguir disponibles cuando no lo es. Anote qué funciones se consideran críticas, porque esa lista determina dónde se requieren control local, alarmas independientes y alimentación de respaldo, y qué funciones pueden esperar sin riesgo.
- El control de salas funciona en la red local
- Los horarios y los interbloqueos se ejecutan en el controlador
- El acceso remoto es una ruta adicional, no la base
Acceso remoto sin exponer el edificio
El acceso remoto puede prestarse mediante el servicio en la nube del fabricante, una VPN de sitio a sitio o un equipo gestionado de acceso remoto. Cada opción tiene un límite de confianza distinto. Un relé en la nube es cómodo pero depende del proveedor y de la WAN; una VPN da más control al propietario pero exige conocimientos de red; un equipo gestionado puede combinar control de acceso, registro y soporte. Cualquiera que sea la ruta elegida, evite la redirección directa de puertos al controlador. Aplique el mínimo privilegio, cuentas separadas, autenticación multifactor en el borde de la red y un registro de quién cambió qué. Documente la ruta elegida en el diagrama de red, incluido quién posee las credenciales y cómo se revoca el acceso cuando un contratista o un empleado se marcha.
- Elija nube, VPN o acceso gestionado de forma deliberada
- Nunca exponga el controlador directamente a internet
- Registre las sesiones remotas que cambian valores de consigna
Roles, vistas y notificaciones
No todos los usuarios necesitan la misma pantalla. Un operador necesita alarmas, tendencias y una visión clara del edificio. Un técnico necesita puntos, parámetros y diagnóstico. Un residente o inquilino necesita escenas de sala y un conjunto limitado de controles. Las vistas por rol reducen errores y facilitan la formación. Las notificaciones deben seguir la misma lógica: dirija las alarmas críticas al rol responsable, suprima las repeticiones molestas y haga visible la confirmación. Una aplicación bien diseñada no es una copia reducida de la herramienta de ingeniería; es una vista específica del modelo operativo según el rol. Pruebe las vistas con usuarios reales antes de la entrega; una página que se ve ordenada en la oficina puede resultar ilegible en un teléfono dentro de la sala de máquinas, y es ahí donde se usará.
- Separe las vistas de operador, técnico e inquilino
- Encamine las alarmas por responsabilidad, no por lista de dispositivos
- Haga visibles la confirmación y la escalada
Lista de verificación de seguridad y resiliencia
Trate la red de automatización como una zona separada de la red de oficina. Documente qué puertos y servicios están expuestos, mantenga el firmware actualizado, desactive los servicios no utilizados y cambie las credenciales por defecto. Haga una copia de seguridad del proyecto antes de iniciar el trabajo remoto y registre cada sesión remota que cambie un valor de consigna. Planifique qué ocurre cuando falla la WAN, cuando el proveedor de nube tiene una interrupción y cuando un usuario abandona la organización. El acceso remoto es una capacidad operativa, así que necesita un responsable, un ciclo de revisión y un proceso de baja, no solo una aplicación instalada en un teléfono. Revise las cuentas remotas al mismo tiempo que las listas de incendio y de acceso, para que las llaves digitales del edificio no sobrevivan a las personas que las tuvieron.
- Segmente la red de automatización
- Mantenga al día el firmware y las credenciales
- Defina un proceso de baja para las cuentas remotas
Imágenes del proyecto
3 images
Preguntas frecuentes
01¿Funciona la aplicación sin internet?
En la red local, sí. El acceso remoto necesita una ruta de red; el control local del edificio continúa en cualquier caso, porque la lógica se ejecuta en el Miniserver.
02¿Se requiere una conexión a la nube?
No. El acceso a la nube es una comodidad y una opción de supervisión. El control local y el archivo del proyecto permanecen en el sitio, que es la base del modelo local primero.
03¿Pueden los inquilinos tener su propio acceso?
Sí, con cuentas basadas en roles limitadas a sus salas o plantas. Mantenga las cuentas de inquilinos separadas de las cuentas de operación del edificio y revise los permisos cuando cambien los alquileres.
04¿Qué ocurre durante una caída de la WAN?
La automatización local continúa. Los comandos remotos, los informes en la nube y las alarmas fuera del sitio no están disponibles hasta que vuelva la conectividad, por lo que las alarmas críticas necesitan una ruta local o independiente.
05¿Cómo debe protegerse el acceso remoto?
Use una VPN o un relé gestionado, cuentas con mínimo privilegio, autenticación multifactor en el borde, actualizaciones de firmware y registro de sesiones. Evite exponer el controlador directamente a internet.
Siguiente paso
Tráiganos el edificio.
Cuéntenos el tipo de edificio, los sistemas incluidos y el resultado que necesita. Le mostraremos la ruta más corta hacia un sistema en funcionamiento.