
Application Loxone
Loxone App et accès à distance — contrôle local, cloud optionnel
Comment fonctionnent l’accès local par application et la connectivité à distance sur un système Loxone, comment concevoir les rôles et la sécurité, et ce qui continue de fonctionner lors d’une panne.
Réponse rapide
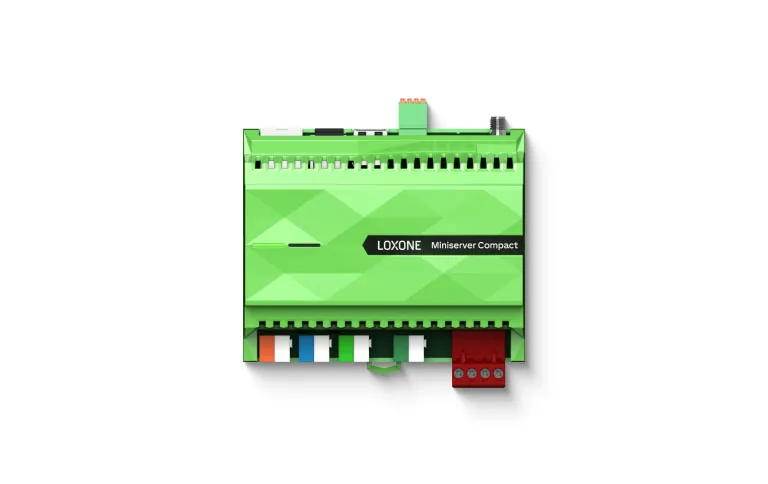
L’application se connecte au Miniserver via le réseau local et peut également être jointe à distance par un service cloud ou un VPN de site. Les horaires et la logique locaux continuent de fonctionner sans Internet. L’accès à distance doit être un chemin conçu, basé sur les rôles et audité, et non un port ouvert ; l’usage du cloud doit être un choix et non une dépendance.
Le local d’abord, par conception
Le chemin normal est simple : l’application trouve le Miniserver sur le réseau local, authentifie l’utilisateur et lit ou écrit des points. Les horaires, les séquences et les interverrouillages s’exécutent sur le contrôleur, et non dans l’application. C’est pourquoi une liaison Internet défaillante n’arrête pas le bâtiment ; elle supprime seulement la visibilité et le contrôle à distance. Ce modèle privilégiant le local maintient aussi une faible latence pour le contrôle des pièces et réduit les données quittant le site. La question de conception n’est pas de savoir si le cloud est utile, mais quelles fonctions doivent rester disponibles lorsqu’il ne l’est pas. Écrivez quelles fonctions sont considérées comme critiques, car cette liste détermine où un contrôle local, des alarmes indépendantes et une alimentation de secours sont nécessaires, et quelles fonctions peuvent attendre sans risque.
- Le contrôle des pièces fonctionne sur le réseau local
- Les horaires et les interverrouillages s’exécutent sur le contrôleur
- L’accès à distance est un chemin supplémentaire, pas la base
Un accès à distance sans exposer le bâtiment
L’accès à distance peut être fourni par le service cloud du fournisseur, un VPN site à site ou un appareil d’accès à distance géré. Chacun présente une frontière de confiance différente. Un relais cloud est pratique mais dépend du fournisseur et du WAN ; un VPN donne plus de contrôle au maître d’ouvrage mais exige des compétences réseau ; un appareil géré peut combiner contrôle d’accès, journalisation et support. Quel que soit le chemin choisi, évitez la redirection directe de ports vers le contrôleur. Appliquez le moindre privilège, des comptes séparés, l’authentification multifacteur en périphérie du réseau et un journal des modifications. Documentez le chemin retenu dans le schéma réseau, y compris qui détient les identifiants et comment l’accès est révoqué lorsqu’un prestataire ou un collaborateur quitte l’organisation.
- Choisissez délibérément le cloud, le VPN ou un accès géré
- N’exposez jamais directement le contrôleur à Internet
- Journalisez les sessions distantes qui modifient des consignes
Rôles, vues et notifications
Tous les utilisateurs n’ont pas besoin du même écran. Un exploitant a besoin des alarmes, des tendances et d’une vue claire du bâtiment. Un technicien a besoin des points, des paramètres et des diagnostics. Un résident ou un locataire a besoin des scènes de pièce et d’un ensemble limité de commandes. Les vues par rôle réduisent les erreurs et facilitent la formation. Les notifications doivent suivre la même logique : acheminez les alarmes critiques vers le rôle responsable, supprimez les répétitions intempestives et rendez l’acquittement visible. Une application bien conçue n’est pas une copie réduite de l’outil d’ingénierie ; c’est une vue métier du modèle d’exploitation. Testez les vues avec de vrais utilisateurs avant la remise ; une page soignée au bureau peut être illisible sur un téléphone dans un local technique, et c’est là qu’elle sera utilisée.
- Séparez les vues exploitants, techniciens et locataires
- Acheminez les alarmes par responsabilité, et non par liste d’équipements
- Rendez visibles l’acquittement et l’escalade
Liste de contrôle sécurité et résilience
Traitez le réseau d’automatisation comme une zone distincte du réseau bureautique. Documentez les ports et services exposés, maintenez le firmware à jour, désactivez les services inutilisés et changez les identifiants par défaut. Sauvegardez le projet avant le début des travaux à distance et consignez chaque session distante qui modifie une consigne. Planifiez ce qui se passe en cas de défaillance du WAN, de panne du fournisseur cloud et de départ d’un utilisateur. L’accès à distance est une capacité d’exploitation : il nécessite un responsable, un cycle de revue et un processus de sortie, et pas seulement une application installée sur un téléphone. Révisez les comptes distants en même temps que les listes d’accès et de sécurité incendie, afin que les clés numériques du bâtiment ne survivent pas aux personnes qui les détenaient.
- Segmentez le réseau d’automatisation
- Maintenez à jour le firmware et les identifiants
- Définissez un processus de départ pour les comptes distants
Images du projet
3 images
Questions fréquentes
01L’application fonctionne-t-elle sans Internet ?
Sur le réseau local, oui. L’accès à distance nécessite un chemin réseau ; le contrôle local du bâtiment continue quoi qu’il arrive, car la logique s’exécute sur le Miniserver.
02Une connexion cloud est-elle nécessaire ?
Non. L’accès cloud est un confort et une option de supervision. Le contrôle local et le fichier projet restent sur site, ce qui constitue le fondement du modèle privilégiant le local.
03Les locataires peuvent-ils disposer de leur propre accès ?
Oui, avec des comptes basés sur les rôles, limités à leurs pièces ou à leurs étages. Gardez les comptes des locataires séparés des comptes d’exploitation du bâtiment et révisez les permissions lorsque les baux changent.
04Que se passe-t-il lors d’une panne du WAN ?
L’automatisation locale continue. Les commandes à distance, les rapports cloud et les alarmes hors site sont indisponibles jusqu’au retour de la connectivité ; les alarmes critiques ont donc besoin d’un chemin local ou indépendant.
05Comment sécuriser l’accès à distance ?
Utilisez un VPN ou un relais géré, des comptes à moindre privilège, l’authentification multifacteur en périphérie du réseau, les mises à jour de firmware et la journalisation des sessions. Évitez d’exposer directement le contrôleur à Internet.
Étape suivante
Apportez-nous le bâtiment.
Indiquez le type de bâtiment, les systèmes concernés et le résultat dont vous avez besoin. Nous tracerons le chemin le plus court vers un système opérationnel.