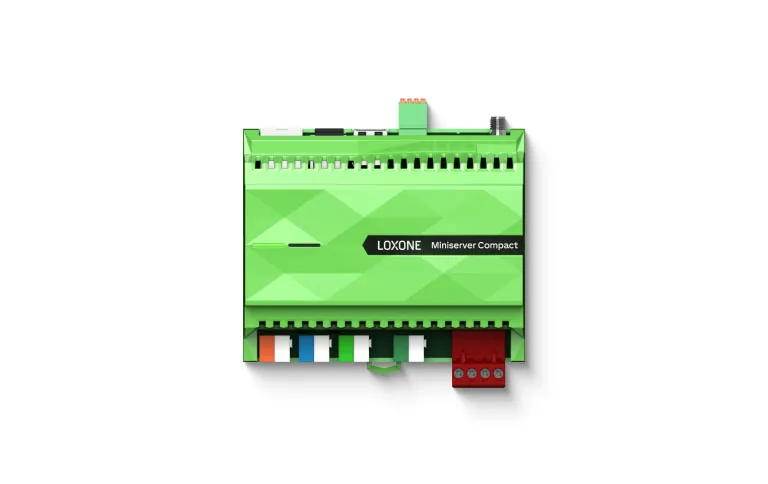
Loxone Miniserver
Loxone Miniserver — Controlador central, extensões e capacidade
O Loxone Miniserver como controlador local de um edifício: o seu papel, a abordagem de extensão, o planeamento de capacidade, a programação e a entrega do projeto.
Resposta rápida
O Loxone Miniserver é o controlador local no centro de uma instalação Loxone. Executa horários, lógica, interbloqueios e controlo de sala no local, liga-se a dispositivos Tree, Air e 1-Wire e disponibiliza interfaces para KNX, BACnet, Modbus e outros sistemas. As extensões acrescentam entradas e saídas à medida que o edifício cresce.
O que faz o Miniserver
O Miniserver é o cérebro local de uma instalação Loxone. Armazena a configuração, executa a lógica de controlo, cumpre programas horários e cenas e serve a aplicação do operador. Não é apenas um gateway: as sequências que tornam um edifício confortável e eficiente residem no controlador, não num centro de dados remoto. Esta conceção local em primeiro lugar significa que o aquecimento, a iluminação, o sombreamento e o controlo de acesso continuam a funcionar quando a internet falha. O Miniserver regista também o estado do sistema, fornece acesso aos utilizadores e disponibiliza dados a plataformas de supervisão. Esta distinção é importante durante uma falha de internet, uma alteração do serviço de nuvem ou uma decisão de transferir a interface do operador para outra plataforma. Um controlador que depende da nuvem para a lógica básica tem um perfil de risco diferente de um que continua a funcionar no local.
- Armazena e executa a configuração
- Executa horários, cenas e lógica
- Serve a aplicação e o acesso dos utilizadores
- Continua a funcionar sem a nuvem
Onde se situa na arquitetura
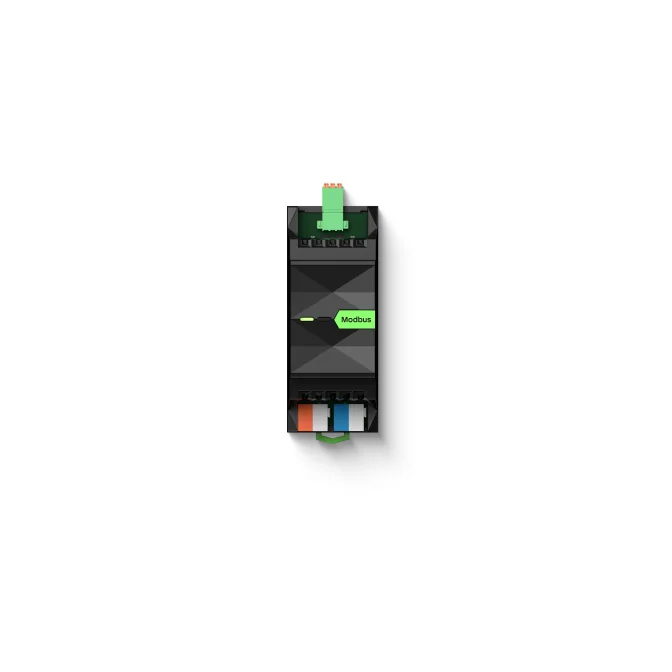
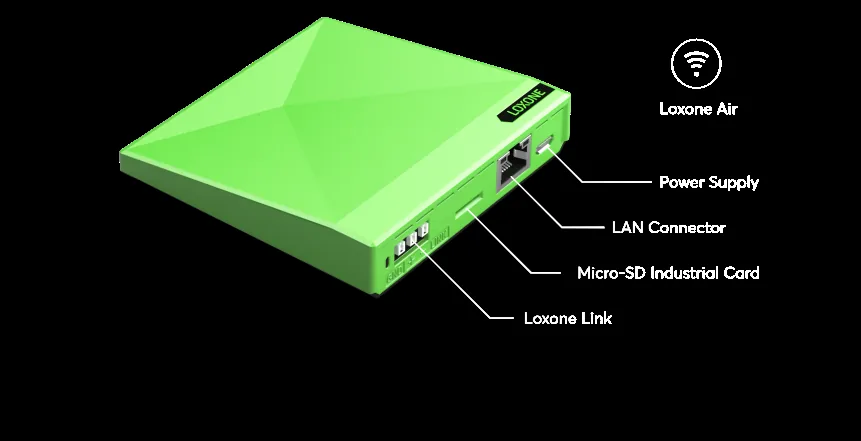
O Miniserver situa-se entre os dispositivos de campo e o operador. Abaixo dele, o Tree, o Air e o 1-Wire transportam dispositivos e sensores; as entradas e saídas cabladas ligam sinais das instalações e atuadores. Ao lado, os gateways traduzem KNX, BACnet, Modbus, DALI e outros protocolos. Acima, uma camada de supervisão ou IBMS pode consolidar vários controladores e sites. O controlador não precisa da camada superior para gerir o edifício. Esta disposição plana mantém a resposta local e torna a rede mais fácil de diagnosticar do que uma cadeia profunda de traduções. O gateway deve ser escolhido pelos dados que consegue disponibilizar, e não apenas pelo logótipo do protocolo na ficha técnica. Deve também ser ensaiado com o dispositivo real, porque alguns gateways disponibilizam pontos que não atualizam de forma fiável sob carga. Desenhe a topologia antes de escolher o hardware: ela revela onde um único cabo, switch ou gateway se torna um risco partilhado.
- Dispositivos de campo em Tree, Air e 1-Wire
- E/S cabladas para sinais das instalações
- Gateways para protocolos de terceiros
- Supervisão opcional por cima
Extensões e entradas/saídas
Raramente se pede a um Miniserver que faça tudo sozinho. As extensões acrescentam entradas e saídas junto do equipamento que servem, o que encurta os percursos de cabo e mantém o quadro organizado. A escolha entre extensões cabladas, dispositivos Tree e dispositivos Air depende do edifício: os projetos de obra nova privilegiam normalmente as ligações cabladas, enquanto os projetos de reabilitação recorrem ao sem fios onde abrir roços nas paredes é impraticável. As entradas e saídas não são intercambiáveis com os dispositivos de barramento; cada uma tem o seu papel na lista de pontos. O projeto deve indicar quais os pontos cablados, quais estão num barramento e quais chegam através de um gateway. Os desenhos do quadro devem indicar números de borne, listas de cabos e capacidade de reserva, para que uma extensão posterior não exija engenharia inversa. Um borne de reserva é mais barato do que um quadro novo, mas a capacidade de reserva deve ser planeada, não descoberta.
- Extensões cabladas para E/S locais
- Dispositivos Tree num barramento partilhado
- Dispositivos Air para reabilitação
- Cada ponto com um caminho atribuído
Planeamento de capacidade
A capacidade não é um número único. Depende do modelo do controlador, do número e do tipo de extensões, da carga de dispositivos em cada barramento, da lógica e dos sinópticos que o projeto executa e do histórico de dados que mantém. Um controlador de sala com meia dúzia de dispositivos e um controlador de instalações com muitas entradas físicas são problemas de engenharia diferentes. Dimensionamos o sistema a partir da lista de pontos, acrescentamos margem para futuros trabalhos de instalação e segmentamos os grandes edifícios por piso, ala ou serviço, para que uma falha não pare tudo. A capacidade final é confirmada com a documentação atual do produto para o modelo selecionado. Um valor de capacidade indicado sem a lista de dispositivos, o âmbito da lógica e as definições de histórico não é uma especificação; é um palpite. A margem não é o mesmo que peças de reserva; ambas pertencem ao projeto. Se a lista de pontos crescer, reveja a escolha do controlador em vez de forçar o projeto para um modelo que já não se adequa.
- Partir da lista de pontos
- Contar os dispositivos por segmento de barramento
- Prever margem para futuros trabalhos de instalação
- Segmentar grandes edifícios por área
Programação e operação
A configuração é realizada no Loxone Config, com blocos de função, objetos nomeados, horários e lógica. A qualidade da configuração determina se a equipa do edifício consegue manter o sistema após a entrega. Utilizamos uma nomenclatura consistente, documentamos cada função não padrão e mantemos o tratamento de alarmes separado da lógica de controlo, para que as falhas possam ser rastreadas. A aplicação proporciona aos operadores vistas de sala, cenas e alarmes; os direitos de acesso determinam quem pode alterar o quê. As cópias de segurança são programadas e o teste de reposição faz parte do comissionamento, em vez de ser uma suposição. As convenções de nomenclatura devem ser acordadas com a equipa do edifício antes do início da configuração, porque renomear mais tarde quebra sinópticos, tendências e alarmes. A configuração deve também registar a intenção do projeto: porque é que um atraso tem determinado valor, qual é a máquina principal e qual é a alternativa quando um sensor falha.
- Blocos de função e objetos nomeados
- Lógica de alarmes separada do controlo
- Acesso de utilizadores por perfil
- Cópia de segurança programada e teste de reposição
Seleção e entrega
A seleção começa pelo tipo de edifício, pelo número de salas, pelas instalações a controlar e pelas interfaces necessárias. Elaboramos uma lista de pontos, escolhemos o controlador e as extensões, projetamos a disposição do quadro e do barramento e, em seguida, configuramos e ensaiamos. O ensaio de aceitação em fábrica (FAT) verifica o quadro e a lógica antes dos trabalhos no local; o comissionamento no local verifica dispositivos, sequências e interbloqueios. A entrega inclui desenhos conforme construído, a lista de pontos, cópias de segurança e formação. Se a capacidade ou o âmbito mudarem mais tarde, a documentação mostra onde há espaço para ampliar. A seleção deve ser revista se a lista de pontos mudar materialmente durante o projeto, em vez de ser forçada para um controlador que já não se adequa. Uma verificação útil consiste em confrontar a lista de pontos com os desenhos do quadro antes de o quadro ser construído, e não depois de instalado.
- Lista de pontos e seleção do controlador
- Disposição do quadro e do barramento
- Ensaios em fábrica e no local
- Documentação conforme construído e formação
Tipos de E/S e condicionamento de sinal
Os pontos chegam ao controlador sob diferentes formas elétricas. As entradas digitais leem contactos secos ou circuitos supervisionados de bombas, comportas, detetores de caudal e alarmes. As entradas analógicas leem sensores de 0–10 V, 4–20 mA ou de resistência, consoante o módulo e o sensor. As saídas digitais comutam relés ou triacs para ventiladores, válvulas e sinais de autorização. As saídas analógicas acionam atuadores de 0–10 V e variadores de velocidade. As entradas de impulso contam impulsos de contadores, e os pontos calculados derivam valores como médias móveis, graus-hora ou rendimento. Cada tipo exige o cabo, o borne e a separação corretos: a cablagem de tensão de rede e a de muito baixa tensão não devem partilhar uma conduta sem separação adequada, e os cabos blindados necessitam de uma terra definida. A proteção contra sobretensões pertence às instalações expostas e aos percursos de cabo longos. O condicionamento de sinal não é um detalhe opcional; um sensor de 4–20 mA numa entrada de 0–10 V, ou uma referência partilhada, produz leituras plausíveis mas erradas.
- Pontos digitais, analógicos, de impulso e calculados
- Módulo correto para cada tipo de sinal
- Separação entre tensão de rede e muito baixa tensão
- Proteção contra sobretensões em percursos expostos
Disponibilidade, cópia de segurança e ciclo de vida
Um controlador é um ponto único de falha, a menos que o projeto o preveja. As instalações críticas devem passar a um estado seguro definido quando um controlador para, um segmento de barramento se perde ou a rede desaparece. O comportamento do watchdog, as posições de repouso dos relés e as posições de falha dos atuadores devem ser acordados com o projetista mecânico, e não deixados ao programador de controlo. As cópias de segurança da configuração devem ser efetuadas no comissionamento, após cada alteração significativa e antes de atualizações de firmware; uma cópia de segurança que nunca foi reposta é uma esperança, não um plano de recuperação. Os sites críticos podem dispor de um controlador de reserva e de um procedimento de substituição documentado. As atualizações de firmware e software exigem um plano de ensaio, porque uma atualização de gateway ou de controlador pode alterar o comportamento dos pontos. O planeamento do ciclo de vida deve identificar os dispositivos descontinuados e o percurso de substituição antes de as peças de reserva se esgotarem.
- Estados de falha segura definidos
- Cópia de segurança após alterações e antes de atualizações
- Controlador de reserva para sites críticos
- Plano de ensaio de firmware e percurso de ciclo de vida
Fatores de planeamento do Miniserver
17 rows| Aspeto | Como é tratado | O que confirmar |
|---|---|---|
| Lógica de controlo | Blocos de função, horários e sequências executados localmente | Complexidade da lógica e responsabilidade pelas alterações |
| Controlo de quarto | Cenas, setpoints e presença por sala | Número de salas e expectativas dos utilizadores |
| Interfaces de terceiros | Gateways para KNX, BACnet, Modbus e DALI | Protocolo e pontos de dados disponíveis |
| Expansão de E/S | Extensões cabladas junto do equipamento | Tipo de sinal, distância e espaço no quadro |
| Tipos de E/S | Canais digitais, analógicos, de impulso e de relé | Tensão, corrente, isolamento e reservas |
| Condicionamento de sinal | Módulo correto, blindagem, ligação à terra e proteção contra sobretensões | Tipo de sensor, percurso do cabo e referência |
| Dispositivos Tree | Cabo de barramento partilhado para dispositivos compatíveis | Topologia do barramento e carga de dispositivos |
| Dispositivos Air | Ligação sem fios para reabilitação | Ambiente de sinal e acesso às pilhas |
| Sensores 1-Wire | Barramento de baixa velocidade para sondas de temperatura | Comprimento do percurso e quantidade de sensores |
| Rede | Ligação Ethernet para aplicação e supervisão | Endereçamento, VLAN e política de acesso remoto |
| Alimentação | Alimentação dedicada e reserva quando necessário | Carga, ligação à terra e âmbito do UPS |
| Cópia de segurança e reposição | Programação da cópia de segurança de configuração e dados | Retenção e procedimento de reposição testado |
| Acesso remoto | Opcional, autenticado e registado | Quem aprova o acesso e como é revogado |
| Invólucro | Quadro ou armário dimensionado para as extensões | Calor, espaço e expansão futura |
| Segmentação | Vários controladores por piso, ala ou serviço | Fronteira de falha e consistência de nomenclatura |
| Firmware e atualizações | Plano de ensaio antes de atualizações do controlador ou do gateway | Compatibilidade de versões e reversão |
| Peças de reserva e ciclo de vida | Unidades de substituição e planeamento de fim de vida | Criticidade, prazo de aprovisionamento e modelos descontinuados |
Imagens do projeto
3 images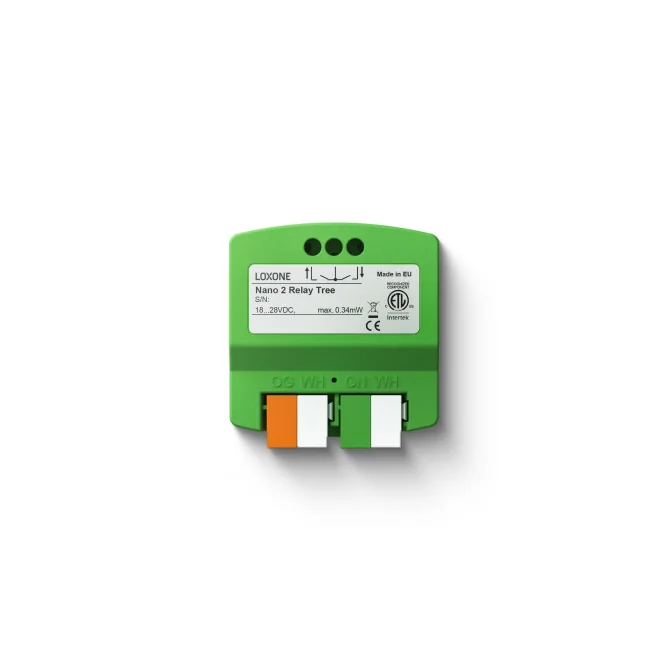
Perguntas frequentes
01O que é um Loxone Miniserver?
O Miniserver é o controlador local no centro de um sistema Loxone. Armazena a configuração, executa a lógica de controlo e os horários, liga os dispositivos de campo e serve a aplicação.
02O Miniserver é um PLC ou um gateway?
Está mais próximo de um controlador do que de um gateway. Executa lógica, horários e funções de sala localmente. Os gateways são dispositivos separados utilizados para introduzir protocolos de terceiros no sistema.
03Quantas entradas e saídas tem um Miniserver?
Depende do modelo e das extensões selecionadas. Não existe um valor único aplicável a todos os projetos. Dimensionamos o controlador a partir da lista de pontos e confirmamos a contagem final com a documentação atual do produto.
04Um único Miniserver pode gerir um edifício inteiro?
Pode, em edifícios mais pequenos com um número moderado de dispositivos. Os edifícios maiores são normalmente segmentados por piso, ala ou serviço, com vários controladores e uma camada de supervisão. A segmentação também limita o efeito de uma falha única.
05O Miniserver funciona sem internet?
Sim. A lógica de controlo, os horários e os interbloqueios são executados localmente. A conetividade à internet serve para acesso remoto e relatórios, não como condição para o funcionamento normal.
06O que é uma Miniserver Extension?
Uma extensão acrescenta entradas e saídas ao sistema, normalmente junto do equipamento que serve. Reduz o comprimento dos cabos e mantém o quadro organizado. O tipo e o número necessários decorrem da lista de pontos.
07O Miniserver pode integrar BACnet, Modbus e KNX?
Sim, através dos gateways ou interfaces adequados. Cada integração exige uma lista de endereços confirmada, um mapa de pontos e um registo de ensaio. Os dados disponíveis dependem do equipamento de terceiros.
08O que acontece se um Miniserver falhar?
As instalações controladas podem regressar a estados de segurança locais, consoante a conceção dos atuadores e dos quadros. Uma cópia de segurança recente da configuração permite a substituição e a reposição. Os sites críticos podem dispor de uma unidade de reserva e de um procedimento de recuperação documentado.
Próximo passo
Traga-nos o edifício.
Diga-nos o tipo de edifício, os sistemas abrangidos e o resultado pretendido. Indicaremos o caminho mais curto para um sistema funcional.